


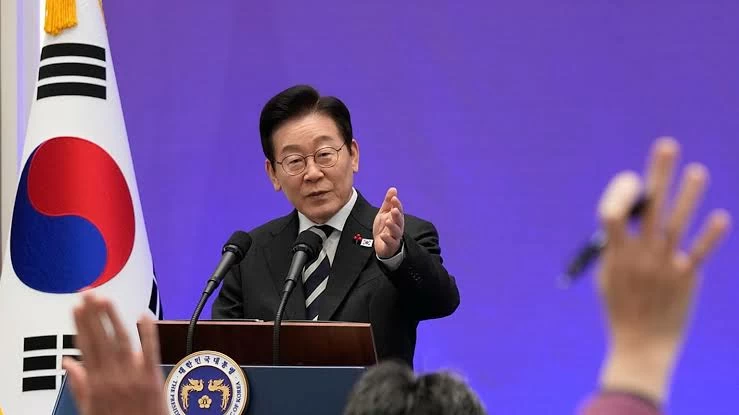
بدأت السلطات في كوريا الجنوبية تحقيقاً موسعاً إثر كشف تسريب بيانات جوازات سفر رئيس البلاد لي جاي ميونغ، والسيدة الأولى، وأكثر من 160 مسؤولاً، بعد ظهور ملف يتضمن معلوماتهم الشخصية على منصة مخصصة لفحص البرمجيات الخبيثة.
وأوضح المتحدث باسم وزارة الخارجية بارك دو-سون يوم الثلاثاء، أن الوزارة جددت جوازات سفر جميع المتأثرين بالواقعة بمن فيهم رئيس الجمهورية، وحذفت البيانات التي بقيت متاحة على منصة “فايروس توتال” (VirusTotal) لنحو 5 أشهر. وكانت البيانات قد حُمّلت على المنصة في شهر يونيو الماضي قبيل زيارة لي إلى أوروبا، وشملت أرقام الجوازات وتواريخ الميلاد للمسؤولين المرافقين له، دون اتضاح الجهة التي قامت بالتحميل أو أسباب ذلك.
إجراءات التحقيق وتقييم الرئاسة
وتتعامل وزارة الخارجية مع الواقعة على أنها عملية تسريب بيانات وليست هجوماً إلكترونياً، إذ تنسق حالياً مع وكالة الشرطة الوطنية وجاهات أخرى لفحص الحواسيب وعناوين البريد الإلكتروني التي استخدمت في التحضير لرحلة الرئيس لتحديد كيفية تسرب المعلومات.
من جانبه، وصف كبير موظفي الرئاسة ليم كوانغ-هيون، خلال اجتماع طارئ لبحث الخرق، ما حدث بأنه أمر خطير لا ينبغي الاستخفاف به، مشدداً على ضرورة إجراء تحقيق معمق لتحديد كيفية وقوع التسريب، وحجم المعلومات التي كُشفت، وما إذا كان قد تسبب في أضرار فعلية.
